ISO/IEC 27001:2022 Bilgi Güvenliği Yönetim Sistemi
ISO/IEC 27001:2022, günümüzün dijital çağında kurumların en değerli varlıklarından biri olan bilginin gizliliğini, bütünlüğünü ve erişilebilirliğini güvence altına almalarını sağlayan uluslararası kabul görmüş en yetkin bilgi güvenliği yönetim standardıdır.
Standart hakkında
ISO/IEC 27001:2022 Bilgi Güvenliği Yönetim Sistemi (BGYS)
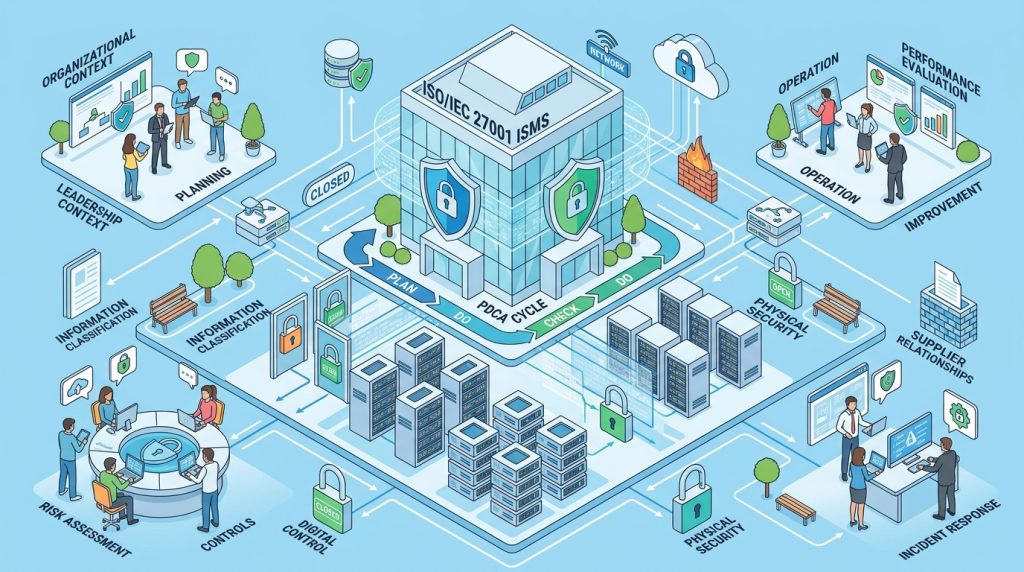
ISO/IEC 27001:2022, günümüzün dijital çağında kurumların en değerli varlıklarından biri olan bilginin gizliliğini, bütünlüğünü ve erişilebilirliğini güvence altına almalarını sağlayan uluslararası kabul görmüş en yetkin bilgi güvenliği yönetim standardıdır. 2022 yılında yayımlanan güncel revizyon; değişen siber tehdit manzarasına, bulut bilişim altyapılarına, uzaktan çalışma modellerine ve modern risk yönetimi yaklaşımlarına kusursuz bir uyum sağlamaktadır.
Bu standart, her ölçekten ve sektörden kuruluşun kritik verilerini (müşteri bilgileri, finansal kayıtlar, fikri mülkiyet hakları ve yasal olarak korunan hassas veriler) yetkisiz erişim, siber saldırılar, sızıntılar ve veri kayıplarına karşı korumak için sistematik bir çerçeve sunar. Etkin bir Bilgi Güvenliği Yönetim Sistemi; bilgi varlıklarına yönelik risklerin proaktif bir şekilde tanımlanmasını, ulusal ve uluslararası yasal düzenlemelere (KVKK, GDPR vb.) tam uyum sağlanmasını ve olası güvenlik zafiyetlerinin en aza indirilmesini garanti eder.
ISO/IEC 27001:2022 revizyonu, bilgi güvenliği kontrollerini daha işlevsel kategoriler altında yeniden yapılandırarak kurumların teknolojik, fiziksel ve örgütsel güvenlik önlemlerini bütüncül bir bakış açısıyla yönetmesine olanak tanır. Standart, sadece olası siber olaylara karşı reaktif bir savunma kurmakla kalmaz; kurum içinde siber güvenlik farkındalığının artırılmasını ve sürdürülebilir bir “bilgi güvenliği kültürünün” inşasını hedefler. Müşterileriniz, iş ortaklarınız ve tedarikçileriniz nezdinde kurumsal güvenilirliğinizi en üst düzeye çıkarır, ihale süreçlerinde ve uluslararası ticaret ağlarında büyük bir rekabet avantajı sağlar.
Bursa Kalite olarak, ISO/IEC 27001:2022 uyum ve belgelendirme sürecinizde; mevcut bilgi varlıklarınızın envanter çıkarılması ve boşluk analizi (Gap Analysis), risk değerlendirme metodolojisinin kurulması, Ek A güvenlik kontrollerinin entegrasyonu, çalışan farkındalık eğitimleri ve iç tetkik aşamalarında uzman kadromuzla uçtan uca rehberlik ediyoruz.
Neler yapıyoruz
İlgili eğitimler
Belgelendirme sürecinizi birlikte planlayalım
Kısa bir görüşme yeterli; mevcut durumunuzu birlikte değerlendirelim.